Kemp LoadMaster
ADC Performant et simple à déployer
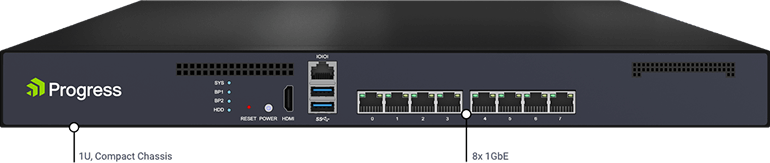
| 3.4 Gbps Throughput | 1,700 SSL TPS | 125000 connexions L7 |
Progress Kemp LoadMaster est une gamme d’équilibreurs de charge (ADC) performants, conçus pour assurer la disponibilité, l’évolutivité et la sécurité maximales de toutes vos applications et sites web critiques, que ce soit sur vos sites onPremises, cloud ou mixte.
Simple à déployer et à administrer, LoadMaster est disponible aussi bien en tant qu’appareil Matériel haute performance, appliances Virtuelle pour tous les principaux hyperviseurs, et Cloud (AWS, Azure, etc.), vous offrant une solution homogène quel que soit votre écosystème.
Ayant un système de licence flexible par abonnement ou en mode perpétuel, LoadMaster est une excellente alternative à F5 BigIP et Citrix Netscaler.
Kemp LoadMaster est utilisé pour héberger les fonctions suivantes !
- Load balancers et reverse proxies
- Haute disponibilité active/standby
- Mise à jour de vos services sans interruption
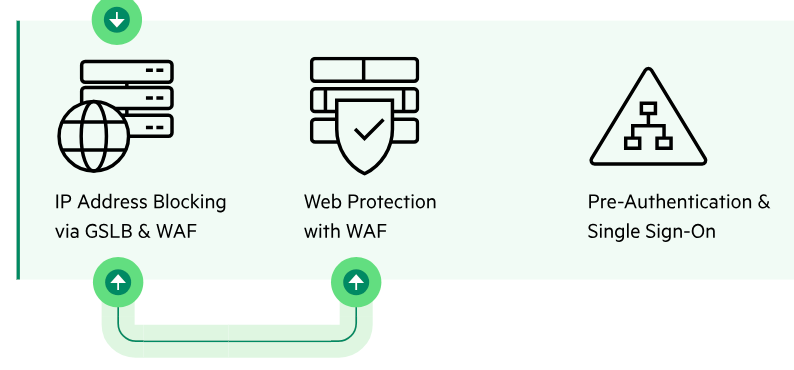
- SSL offloading, WAF intégré, authentification SSO
- GSLB – global server load balancing
- WAF – Web application firewall
- Fonction IPS embarquée
- fonctions NPMD: Network Performance monitoring and diagnostic
- Délégation d’authentification
Fonctions de Load balancing
- Création de services virtuels HTTP/HTTPS
- Configuration des pools de serveurs réels
- Test de basculement automatique
- Configuration des ports et protocoles
- Algorithmes de répartition de charge
- Round robin/Least connection/…
- Tests des serveurs applicatifs en back end
- Ping/HTTP/HTTPS : Get,Head…
- Algorithmes de persistance des sessions HTTP/HTTPS/RDP…
- Par adresse ip, cookies, headers http…
- Hébergement Exchange 2013/2016/2019…
- Hébergement Serveurs IIS/Apache
- Hébergement RDP/Citrix VDI
Reverse Proxy HTTP(S)
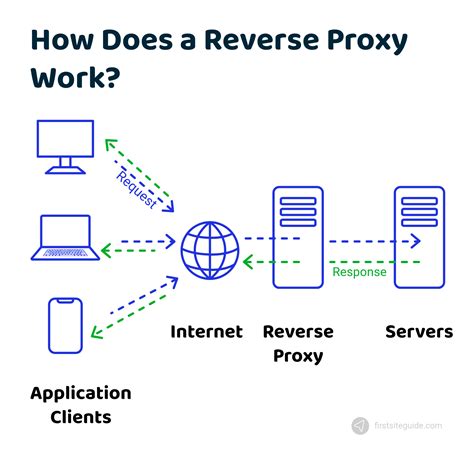
- Content Switching
- Optimisation HTTP/2
- Caching & compression
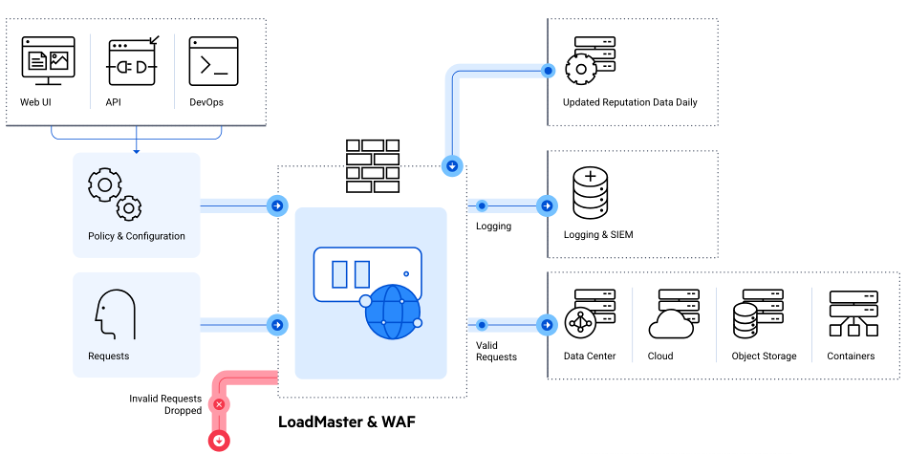
Fonctions de Protection des serveurs
- Rate limiting par source ip/destination/URL…
- Google reCAPTCHA
- IPS
- WAF
- Délégation d’authentification des utilisateurs
- via serveurs AD
- via Radius
- MFA
- SAML V2
- KCD
- Oauth/Oidc
- Groupes d’utilisateurs
Pré authentification des utilisateurs
- Pré-authentification des utilisateurs avant redirection vers les serveurs backend.
- Single Sign-On (SSO) entre applications.
- Contrôles de sécurité L7 basés sur les en-têtes Host et URI.
- Formulaires d’authentification personnalisables (HTML/CSS).
- Validation d’accès par appartenance aux groupes Active Directory (AD).
- Intégration avec plusieurs mécanismes d’authentification externes : AD, LDAP, SAML, RADIUS, Kerberos.
- Authentification multifacteur (2FA) configurable.
- Compatibilité avec les solutions RSA, Inwebo, Safenet (Gemalto), LinOTP, Azure MFA, etc.
- Support multi-forêts AD pour les environnements distribués.
- Soft Lockout pour la gestion temporaire des échecs de connexion.